Ma contribution
Développement de produit; reconstitution publique synthétique
Le résultat
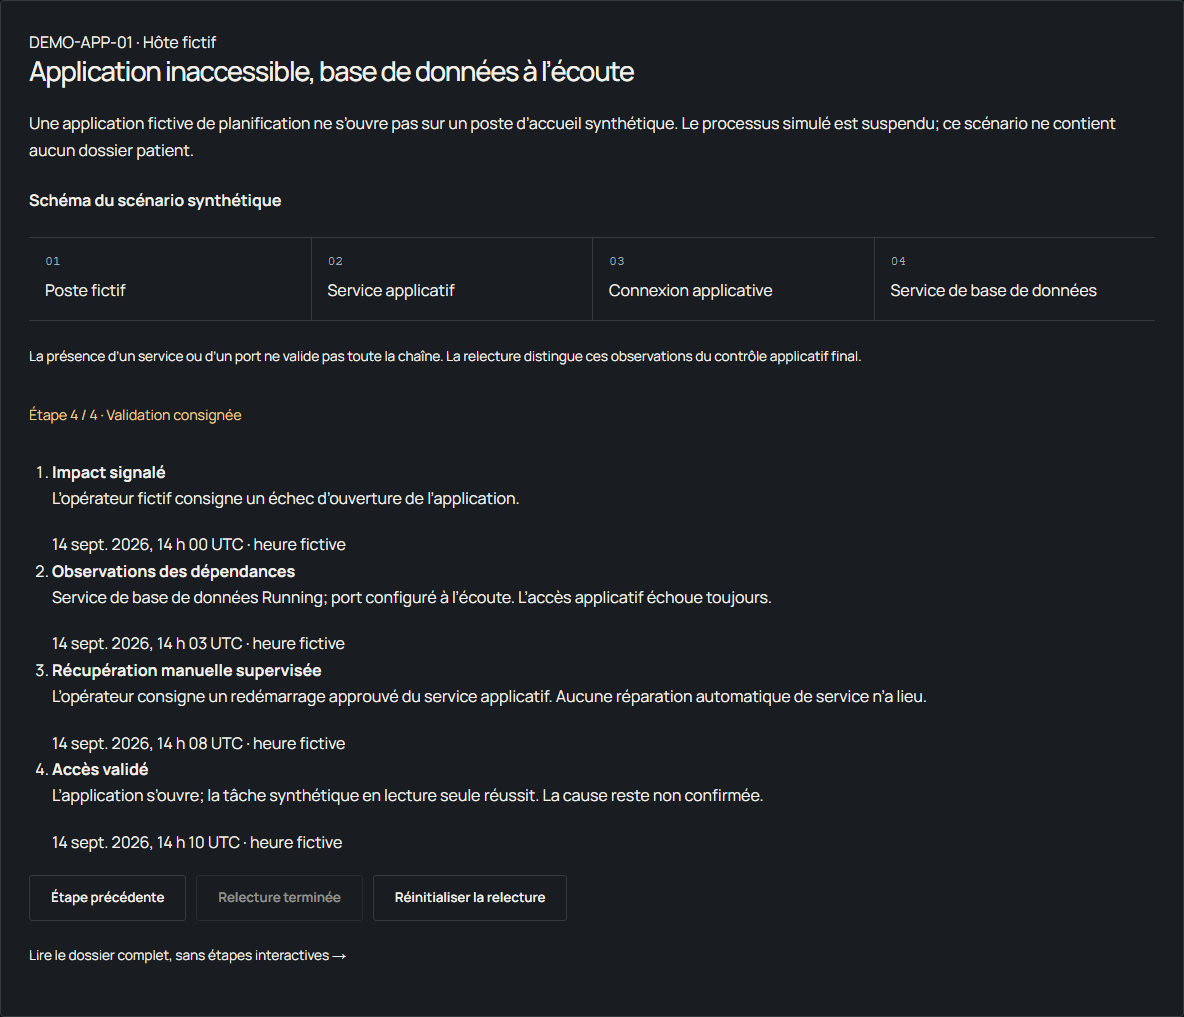
Le lecteur peut comprendre pourquoi une action a été choisie, quels faits la soutiennent et quelles questions restent ouvertes. Le scénario de panne applicative se termine par un accès rétabli, avec une cause sous-jacente non confirmée.
01
Le problème
L'indisponibilité d'une application ne signifie pas nécessairement que sa base de données est en panne. Le rétablissement devient moins fiable lorsque les observations, les causes possibles et les actions autorisées sont confondues dans un diagnostic trop affirmatif.
02
Contexte opérationnel
L'architecture documentée d'Axiom est une application Windows locale utilisant WPF, un service hôte, SQLite et des canaux nommés. L'expérience publique reconstitue deux incidents fictifs; elle n'exécute pas le produit Windows et n'inspecte pas l'appareil du visiteur.
03
Ma contribution
Je cherche à rendre compréhensibles les éléments diagnostiques et les limites d'action. Cette reconstitution présente les observations, les explications concurrentes, l'intervention proposée et les vérifications après rétablissement, sans prétendre qu'un redémarrage réussi prouve une cause.
04
Contraintes
- Aucun dossier patient, aucune écriture dans les bases des fournisseurs et aucun contrôle de parc à distance.
- La récupération du stockage et de l'environnement propres à Axiom constitue la limite étroite des réparations exécutables du produit.
- La maintenance touchant les services demeure une consigne à l'opérateur, jamais une réparation fournisseur autonome.
- Les actions publiques modifient uniquement l'état d'un récit synthétique.
05
Choix de réalisation
- Distinguer l'état observé du service et l'écoute d'un port de la santé de l'application.
- Consigner le redémarrage supervisé comme une intervention manuelle, puis vérifier séparément la réponse de l'application.
- Montrer le refus d'accès au répertoire de données et le rejet d'un chemin d'exportation arbitraire sans élargir les actions autorisées.
- Utiliser un même dossier de scénario pour la vue technique et le résumé opérationnel.
06
Solutions envisagées
- Attribuer la panne à la base de données à partir d'un seul échec applicatif dépasserait les faits observés.
- Une réparation automatique de Windows, SQL, l'impression, DNS ou l'heure déformerait les limites documentées du produit.
- Une analyse réelle de l'appareil n'est pas nécessaire pour expliquer la méthode d'enquête et ajouterait des accès et des risques de confidentialité inutiles.
07
Approche de validation
- Relecture et remise à zéro déterministes du scénario.
- Les observations avant et après distinguent le rétablissement du service de la confirmation d'une cause.
- Le scénario de stockage maintient le refus d'exportation et sépare le refus observé de l'explication supposée.
08
Ce que montre l'exemple
Le lecteur peut comprendre pourquoi une action a été choisie, quels faits la soutiennent et quelles questions restent ouvertes. Le scénario de panne applicative se termine par un accès rétabli, avec une cause sous-jacente non confirmée.
09
Limites des éléments présentés
- L'architecture du produit est décrite par ses sources; cette étude ne constitue ni un audit indépendant ni la confirmation d'un déploiement en production.
- La reconstitution dans le navigateur est synthétique et n'effectue aucun diagnostic ni aucune réparation locale.
- L'expérience publique n'est ni un installateur, ni un outil clinique, ni une revendication relative à un dispositif médical.
Examiner le travail
Explorer la reconstitution diagnostique
Un besoin semblable dans votre organisation ?
Cet exemple peut servir de point de départ pour définir votre propre projet, ses dépendances et ses critères de réussite.